La ciberseguridad se convierte en riesgo crítico para el pequeño comercio vasco, según expertos en un debate de Crónica Vasca y BBVA
La digitalización ha abierto nuevas oportunidades a las pymes vascas, pero también ha multiplicado las amenazas. En una mesa de debate organizada por Crónica Vasca en colaboración con BBVA, expertos en ciberseguridad y representantes del comercio de Álava han coincidido en que la protección digital es ya un factor crítico para la continuidad del negocio. La ciberestafa, la suplantación de identidad y el uso de la inteligencia artificial por parte de los atacantes centraron un encuentro que dejó recomendaciones claras para el tejido comercial vasco.
Un fraude 'tremendamente organizado' que se ceba con el pequeño comercio
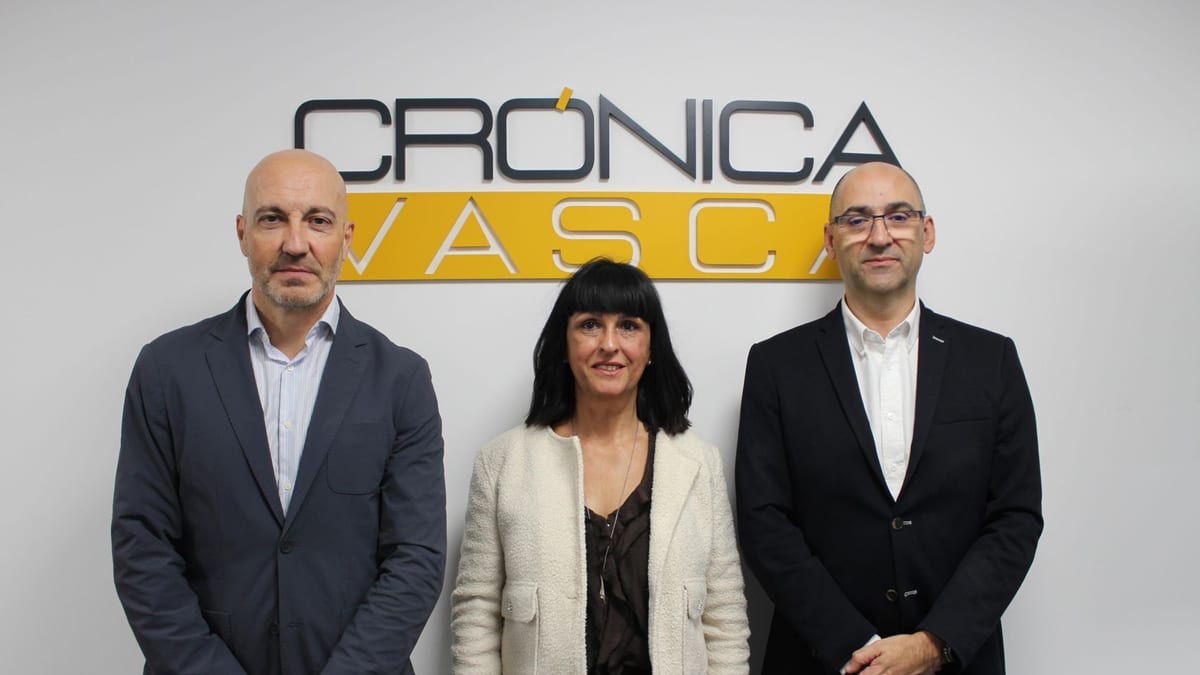
El debate, moderado por el director de Crónica Vasca, Alberto Lardiés, contó con la participación de Antonio Palacios, manager de cultura de seguridad de BBVA; Francisco Valencia, CEO de Secure⁢ y Emi Sánchez, gerente de Arabadendak, la federación alavesa que agrupa a asociaciones de comerciantes, hostelería y empresas de servicios.
Sánchez fue la primera en poner el foco sobre el problema: "las estafas es lo que más padecen los comercios", enumerando ejemplos como la suplantación de proveedores, las copias del número de cuenta o las transferencias falsas. Además, advirtió de que la imagen de cercanía que proyecta el pequeño comercio "en este caso nos viene en contra", ya que facilita la confianza que explotan los ciberdelincuentes.
En la misma línea, Francisco Valencia introdujo una distinción clave para entender el fenómeno: "es necesario distinguir entre el ciberataque tradicional y la ciberestafa, porque lo primero está pensado para la organización y lo segundo para la persona; y la pyme está a caballo entre las dos cosas". Valencia describió un escenario de "crimen tremendamente organizado con grupos que conocemos y que tienen hasta 10.000 trabajadores en el mundo".
La inteligencia artificial, el nuevo aliado de los ciberdelincuentes
El CEO de Secure&IT apuntó directamente a la tecnología como principal impulsor de la nueva ola de ataques: "el gran impulso de estos ataques está en la IA porque rompe las barreras idiomáticas, de manera que te puede enviar un ataque alguien que está en la India, Singapur o Yemen". La globalización del fraude, por tanto, se acelera con herramientas que permiten personalizar los engaños a gran escala.
Antonio Palacios, de BBVA, coincidió en que "el error más común es el humano, porque es el eslabón más débil". Pero fue más allá: subrayó la importancia del factor organizativo, ya que "en el caso de las pymes, solo toman algunas medidas, y les es más complicado contar con un sistema de seguridad preparado para las nuevas estafas".
Según Palacios, la clave está en la suplantación de identidad: "Ahora se utilizan sistemas muy sofisticados que de alguna manera industrializan el número de ataques, que son masivos. En el ámbito corporativo es muy habitual la sustitución de alguien de la organización que te presiona hasta que caes, muchas veces por la urgencia, si no se realiza la doble verificación". Para el representante de la entidad financiera, "tiene que haber herramientas pero, sobre todo, tiene que haber formación para los empleados".
Recomendaciones prácticas: del 'kit digital' al ciberseguro
Emi Sánchez trasladó una queja recurrente entre los asociados de Arabadendak: la falta de asistencia durante el proceso de implantación del kit digital, que ha derivado en "muchas intrusiones en las redes sociales y páginas web". En su opinión, "quienes promueven que nos digitalicemos nos tienen que ayudar a tener seguridad".
La federación alavesa remite a sus miembros una lista de seis medidas básicas: verificación en dos pasos, copias de seguridad (incluyendo un pendrive o disco duro externo), actualización del ordenador, contraseñas robustas y cambio de credenciales cuando alguien deja el puesto de trabajo.
Por su parte, Valencia recomendó "al montar una empresa necesitas a alguien que te asesore en materia de ciberseguridad y, a poder ser, que no sea del área de informática", para asegurar una visión independiente. El CEO de Secure&IT también destacó que la IA también sirve para defenderse: "neutralizamos 30.000 ataques al día en 22 países, pero esta es una guerra muy asimétrica, porque el atacante puede fallar pero el defensor no puede fallar".
Antonio Palacios explicó el papel que juega BBVA en este ámbito: "desde BBVA apoyamos diferentes soluciones más concretas como el ciberseguro. Básicamente es una póliza que te ayuda a recuperarte de la pérdida de dinero o datos y a afrontar costes legales". Además, defendió que la regulación también debe acompañar. "Nuestra experiencia tras asesorar a más de mil empresas en materia de seguridad es que hay que implementar esas medidas básicas pero también con inversión en tecnología para proteger los sistemas, con alguien en la organización que se dedique a esto y a concienciar al resto", añadió, para concluir que el objetivo final es "tener cultura de seguridad en toda la compañía".
La administración, en el punto de mira del pequeño comercio
Las quejas hacia las administraciones públicas coparon el tramo final del debate. Emi Sánchez reclamó que "las administraciones deben ayudar y no volver a cargar al pequeño comercio, que no puede con más cargas y además ha bajado su nivel de rentabilidad de forma exponencial porque pelea contra las grandes superficies y el comercio online". Como recurso práctico, recordó que ante un ataque se puede llamar al teléfono gratuito 017 del Instituto Nacional de Ciberseguridad (INCIBE).
Francisco Valencia incidió en la responsabilidad de las empresas que gestionan datos: "las empresas que funcionan tratando datos tienen que protegerlos", y añadió que "cada uno a su nivel, no es lo mismo una gran compañía que una pyme o un comercio, debe preocuparse también por su propio bien y por el bien de la sociedad a la que presta un servicio".
El debate concluyó con el consejo de Antonio Palacios para minimizar el impacto de las urgencias que explotan los ciberdelincuentes: "ante la duda por la urgencia de una operación, piénsatelo, verifica y luego actúa". Una máxima que resume la filosofía de quien apuesta por integrar la ciberseguridad como un hábito más dentro de la cultura empresarial vasca.
Sigue leyendo
- empresasTubos Reunidos: los sindicatos exigen certidumbre mientras la subasta se alarga hasta diciembre
- empresasOjmar prevé superar los 25 millones de facturación en 2026 y abre oficina en África
- empresasLos sindicatos de Tubos Reunidos emitirán informes clave para la elección del comprador
- empresasEl Puerto de Bilbao adjudica su comunicación a Jamenet Solutions por 495.000 euros